
Uber's Secure AI Framework Governs Autonomous AI Agents across Their Lifecycle
Uber desenvolveu um framework que avalia se ações de agentes autônomos são apropriadas considerando pedido do usuário, propósito do agente, permissões e contexto da interação.
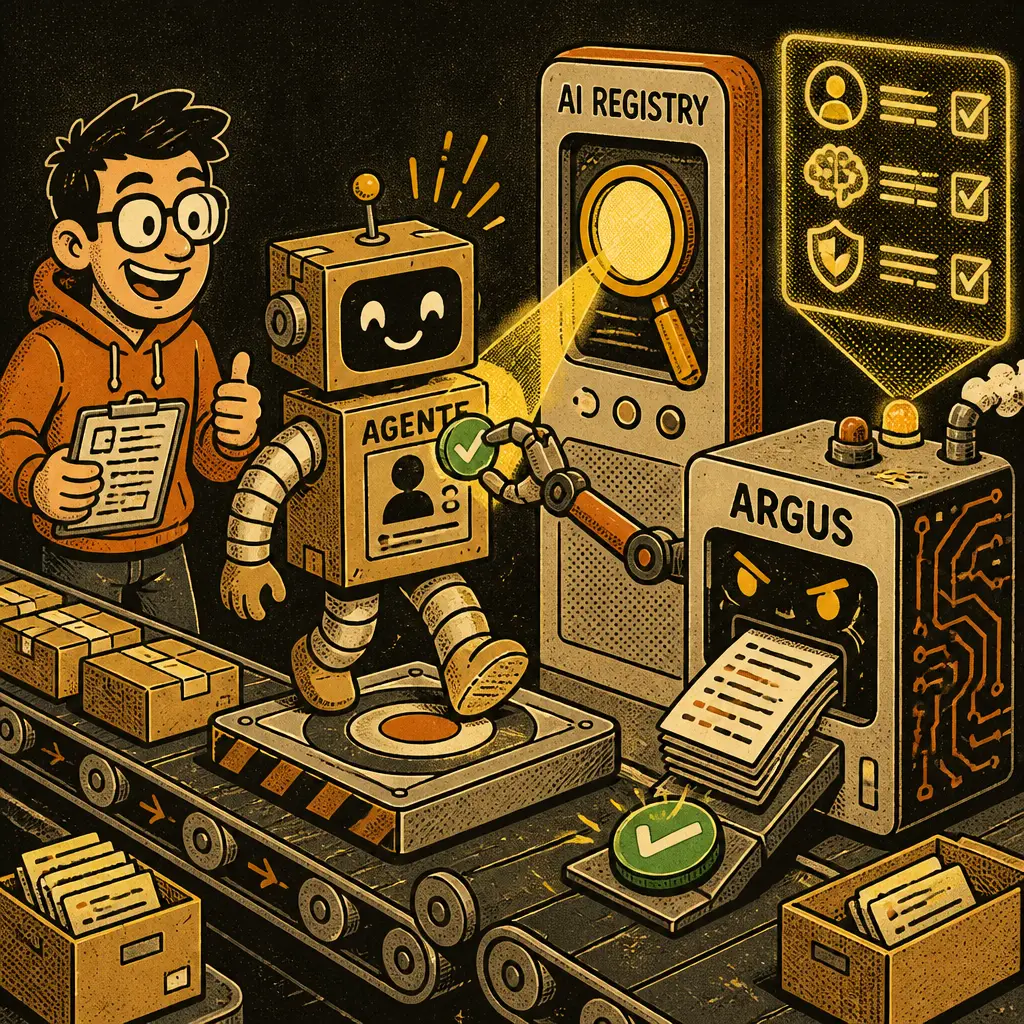
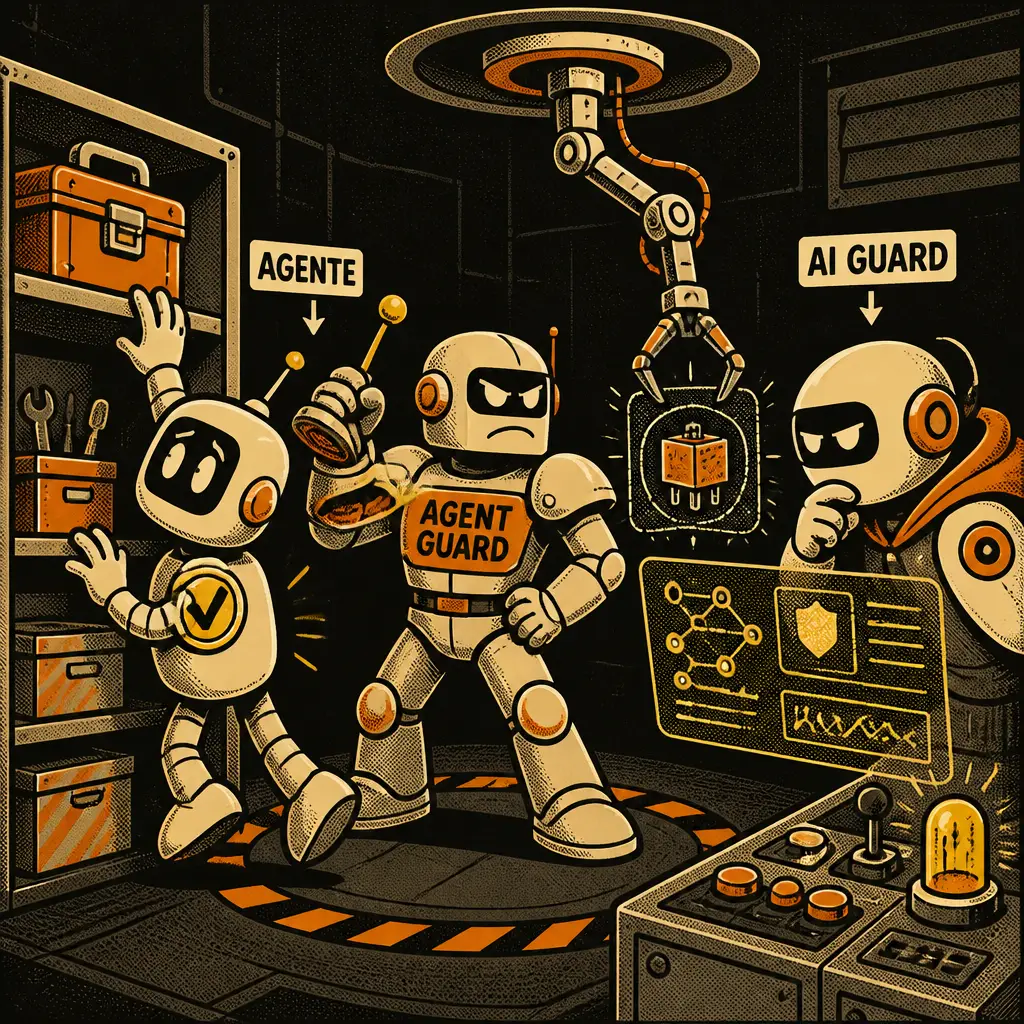
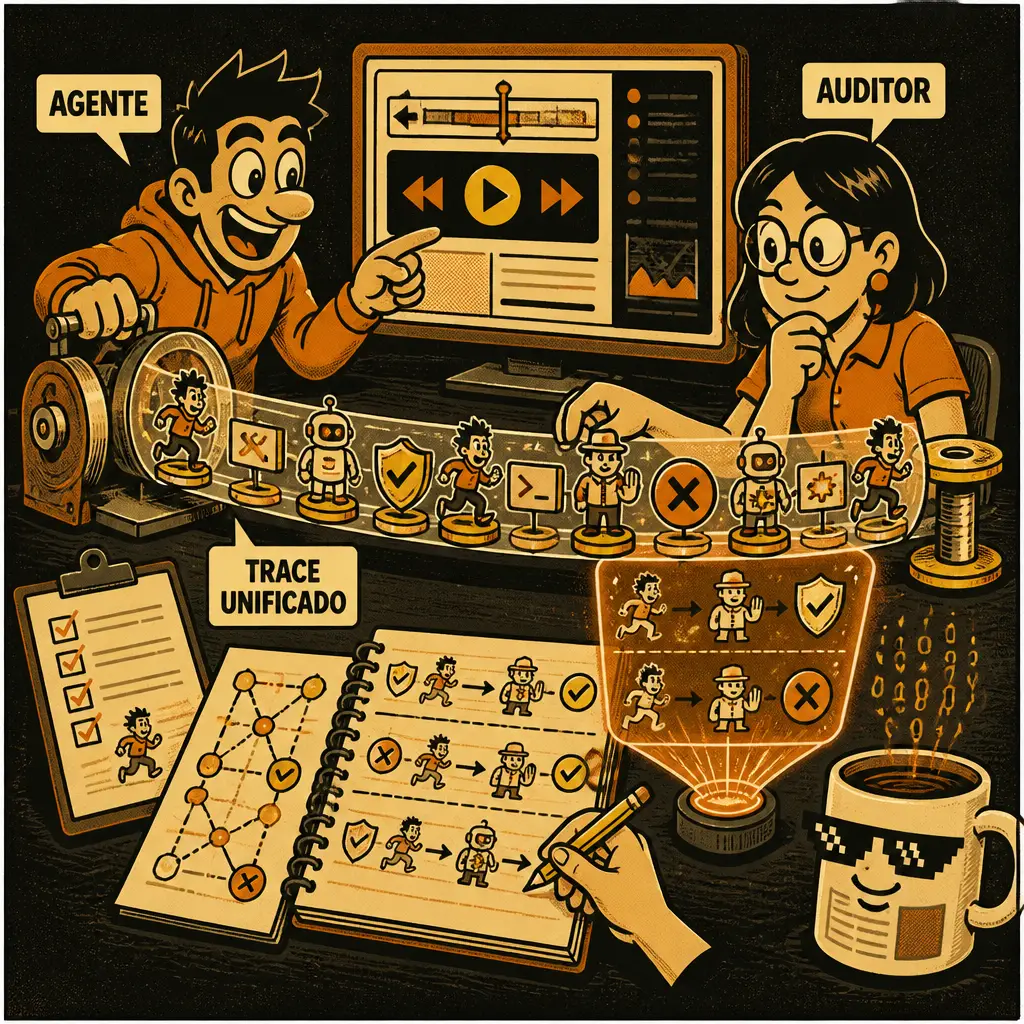
Uber publicou um framework de segurança para agentes autônomos que avalia, ao longo do lifecycle, se uma ação é apropriada considerando pedido do usuário, propósito do agente, permissões e contexto da interação. O trabalho reconhece que controles de identidade e autorização tradicionais não conseguem impedir riscos específicos de agentes, como prompt injection, tool e memory poisoning, goal hijacking, behavioral drift e ações motivadas por hallucination, e descreve três camadas: provisionamento (registro do agente, propriedade, intents e classificação de risco), enforcement em runtime (checagens comportamentais antes de executar ações) e Continuous Assurance pós-deploy (observabilidade unificada, auditoria, explainability e replay de interações).
Por que importa: equipes que adotam agentic AI precisam aplicar governance integrada ao agente, trocando controles genéricos por políticas por agente para reduzir falsos positivos e risco operacional. O que fazer: registre e classifique agentes, automatize análise de configuração e dependências, implemente checkpoints de decisão em runtime e mantenha trilhas de execução e gravações para replay e auditoria contínua.
Quadrinho 1 de 3
- #agentic-ai
- #agents
- #authorization
Segundo InfoQ Architecture(abre em nova aba)· fonte oficial pendente