
New NoisyTCP vulnerability lets attackers crash Linux servers
Vulnerabilidade de 11 anos no kernel Linux, chamada NoisyTCP, afeta quase todas as distribuições e permite que atacantes derrubem servidores rodando Nginx, Apache e SSH em configurações padrão.
Pesquisador Hyunwoo Kim relatou uma vulnerabilidade de 11 anos no kernel Linux, chamada NoisyTCP, rastreada como CVE-2026-99288, que permite que atacantes não autenticados provoquem NULL pointer dereference no subsistema TCP e causem kernel panic e DoS em sistemas que recebem pacotes TCP diretamente. A falha explora uma condição de race entre o tratamento de SYN cookies e o hashing de sockets; servidores rodando Nginx, Apache e SSH em configurações padrão estão sujeitos ao crash, embora o exploit não permita alterar dados nem executar código arbitrário. O janelamento da race é estreito, então a exploração em servidores bare-metal silenciosos pode demorar. Um patch para CVE-2026-99288 foi mesclado no mainline há duas semanas; quem não puder atualizar imediatamente pode desabilitar SYN cookies (reduzindo proteção contra SYN flood) e serializar para uma única RX queue para mitigar a janela de race.
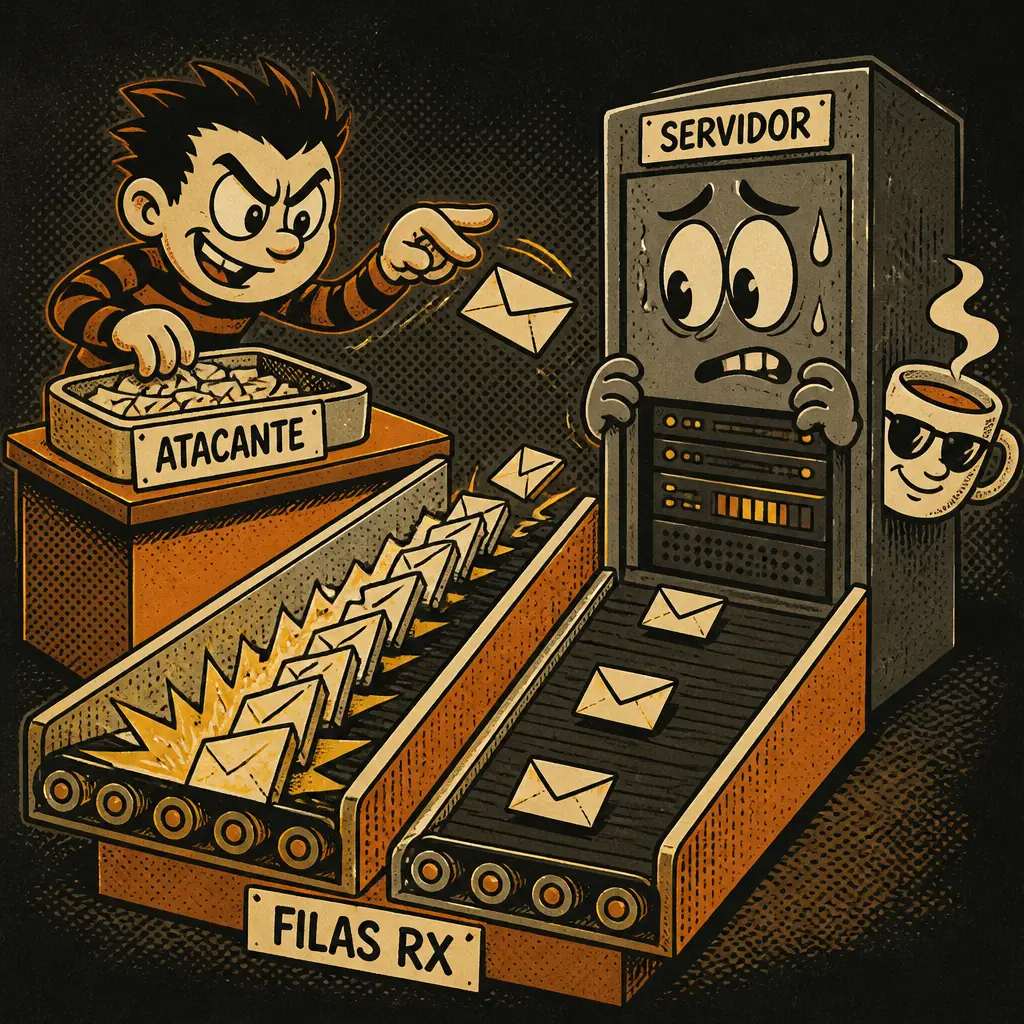
Quadrinho 1 de 3
- #linux
- #linux-kernel
- #nginx
- #ssh
- #vulnerability
Segundo BleepingComputer(abre em nova aba)· fonte oficial pendente