
US disrupts North Korean campaign behind $400 million crypto theft
Governo dos EUA interrompeu a campanha de social engineering 'FaceStealer', responsável por roubar mais de US$400 milhões em criptomoedas.
Uma operação do governo dos EUA desarticulou a campanha FaceStealer, atribuída ao grupo BlueNoroff, que roubou mais de US$400 milhões em criptomoedas. A campanha de 18 meses usou deepfakes, ClickFix e múltiplas técnicas de social engineering para enganar vítimas em criptomoedas, Web3 e desenvolvedores open‑source; o governo apreendeu a infraestrutura na nuvem e identificou mais de 900 vídeos gravados secretamente. O ator sequestrou contas em Telegram, LinkedIn, Slack e Discord, convidou alvos para reuniões falsas e convenceu‑os a instalar “fixes” maliciosos que instalaram malware roubador de credenciais e dados de wallets; pesquisadores mapearam 677 alvos em 58 países, com foco em founders e executivos, incluindo tentativa contra o mantenedor de uma popular biblioteca JavaScript. Para engenheiros seniores isso confirma risco elevado de account takeover e supply chain via engenharia social; recomenda‑se reforçar account recovery, hardening de 2FA, só entrar em reuniões por apps oficiais com invite code, verificar convites independentemente, manter webcam desligada e nunca executar scripts oferecidos como “fix”.
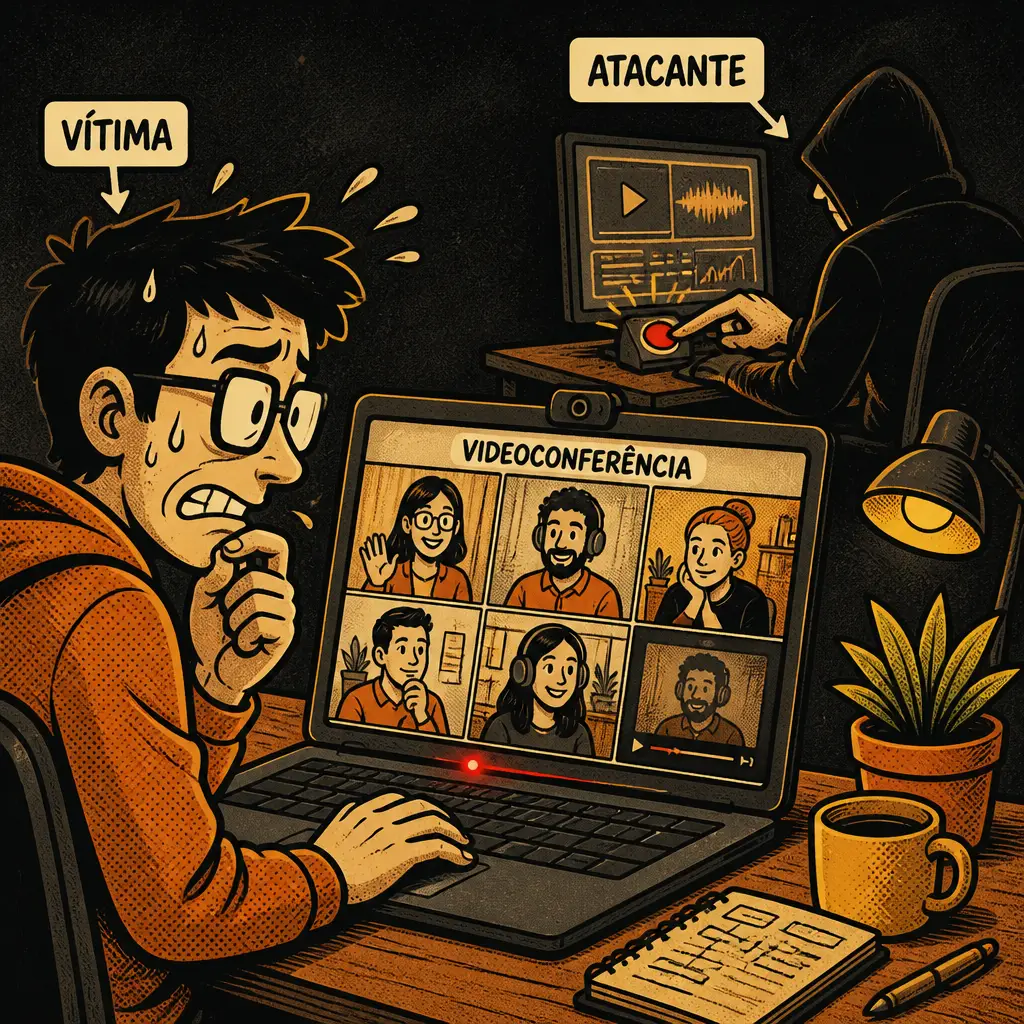
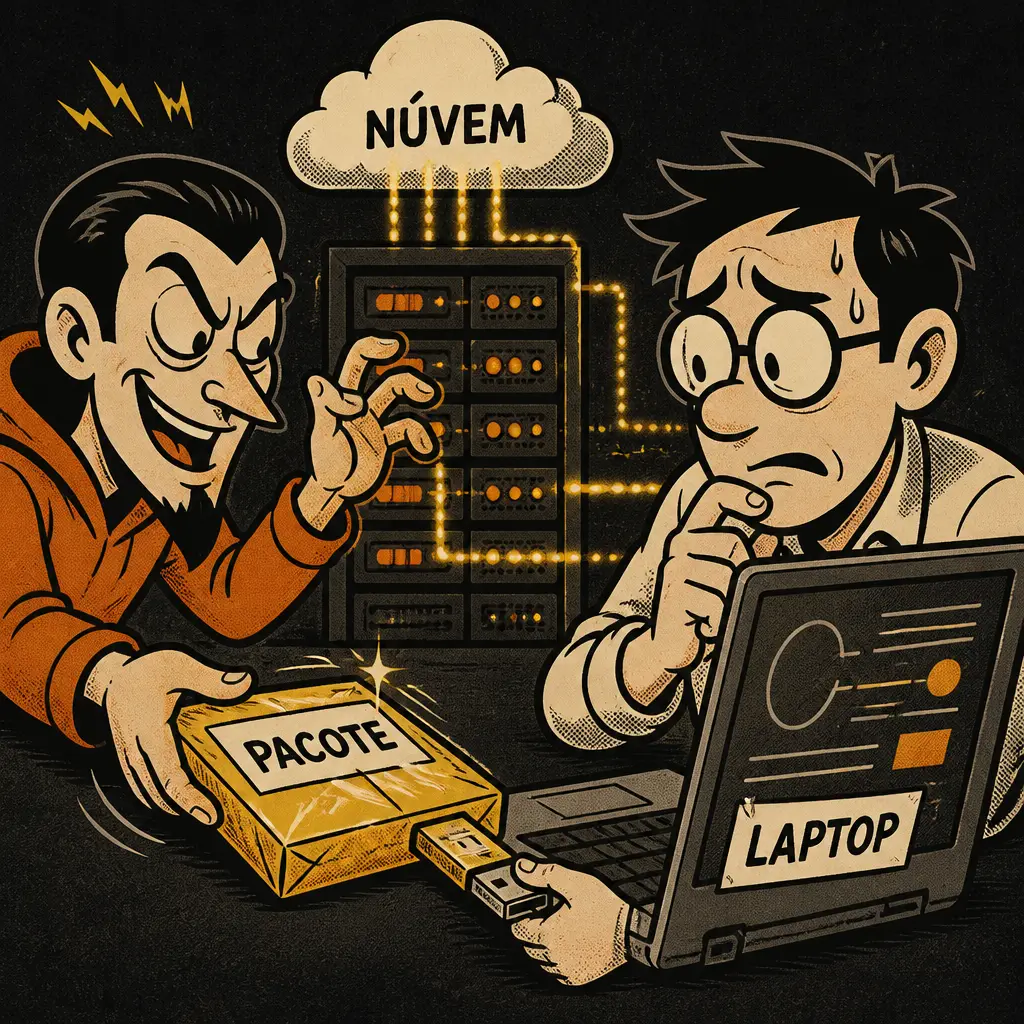
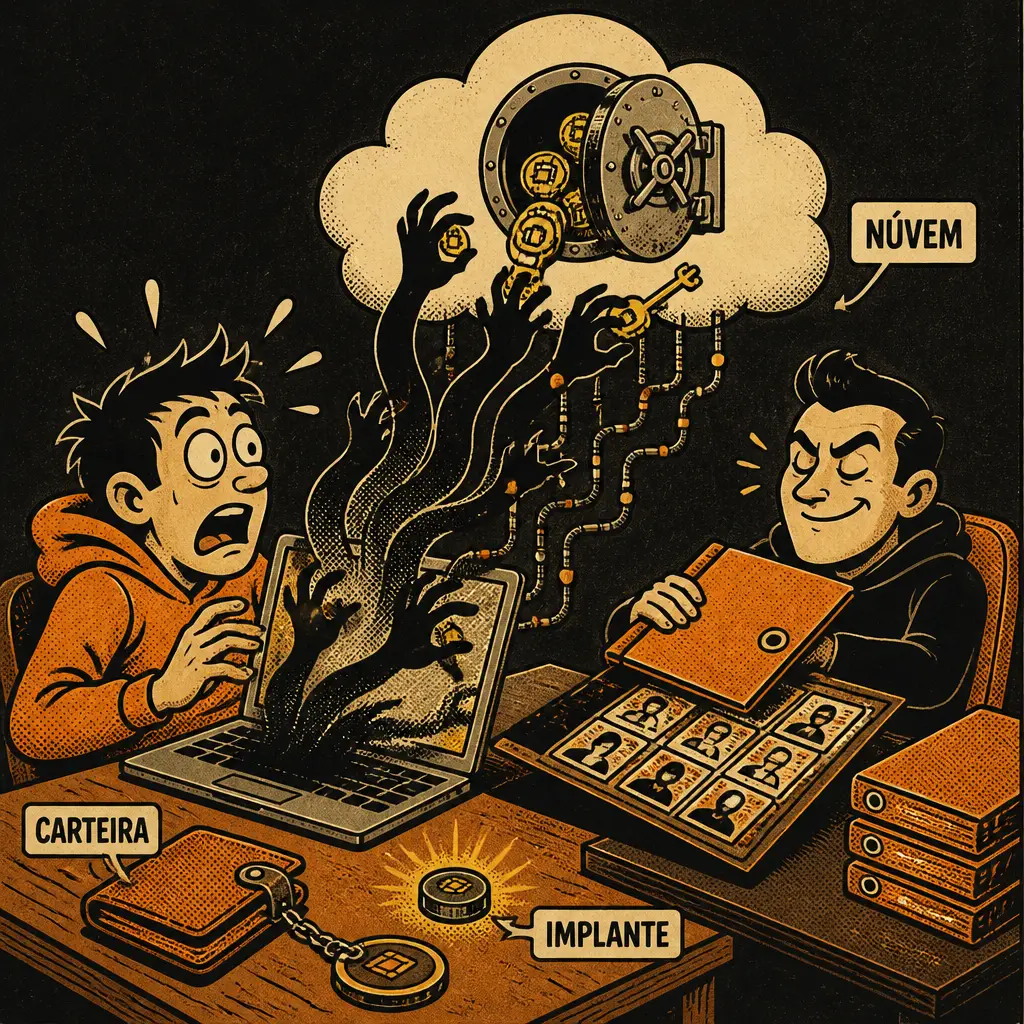
Quadrinho 1 de 3
- #social-engineering
- #breach
Segundo BleepingComputer(abre em nova aba)· fonte oficial pendente