
Check Point warns of zero-day flaw exploited for root access
Check Point lançou hotfixes emergenciais para uma falha crítica explorada desde final de outubro que concede privilégios root e persistência em dispositivos vulneráveis.
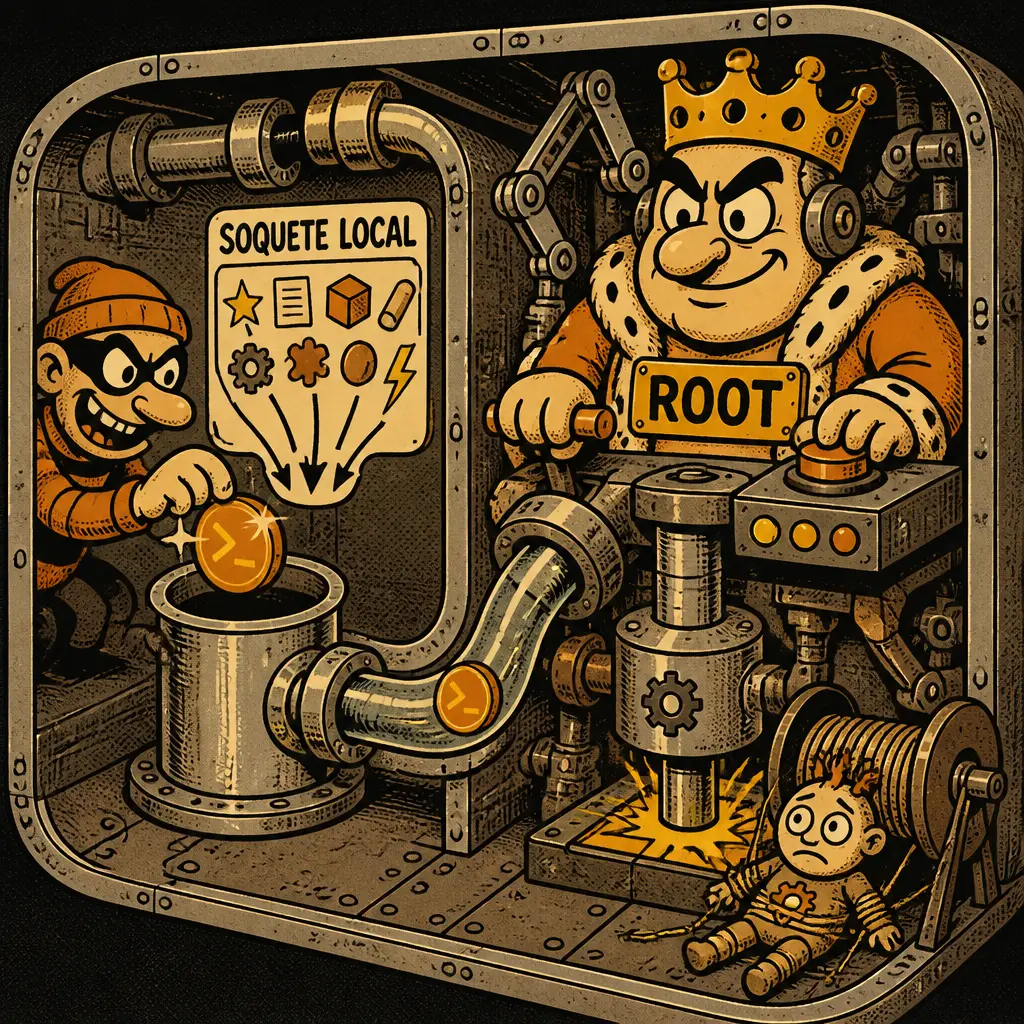
Check Point lançou hotfixes emergenciais para corrigir a falha CVE-2026-123039, um zero-day de elevação local de privilégios explorado desde final de outubro e observado em ataque ativo contra “cerca de duas dezenas” de clientes. A vulnerabilidade permite que um componente do Gaia OS, que roda como root e aceita comandos via um socket local sem autenticação, execute comandos com privilégios root e estabeleça persistência em equipamentos vulneráveis. Produtos afetados incluem Firewall, Multi-Domain Security Management Server, Scalable Platforms, Security Gateway e Security Management Server.
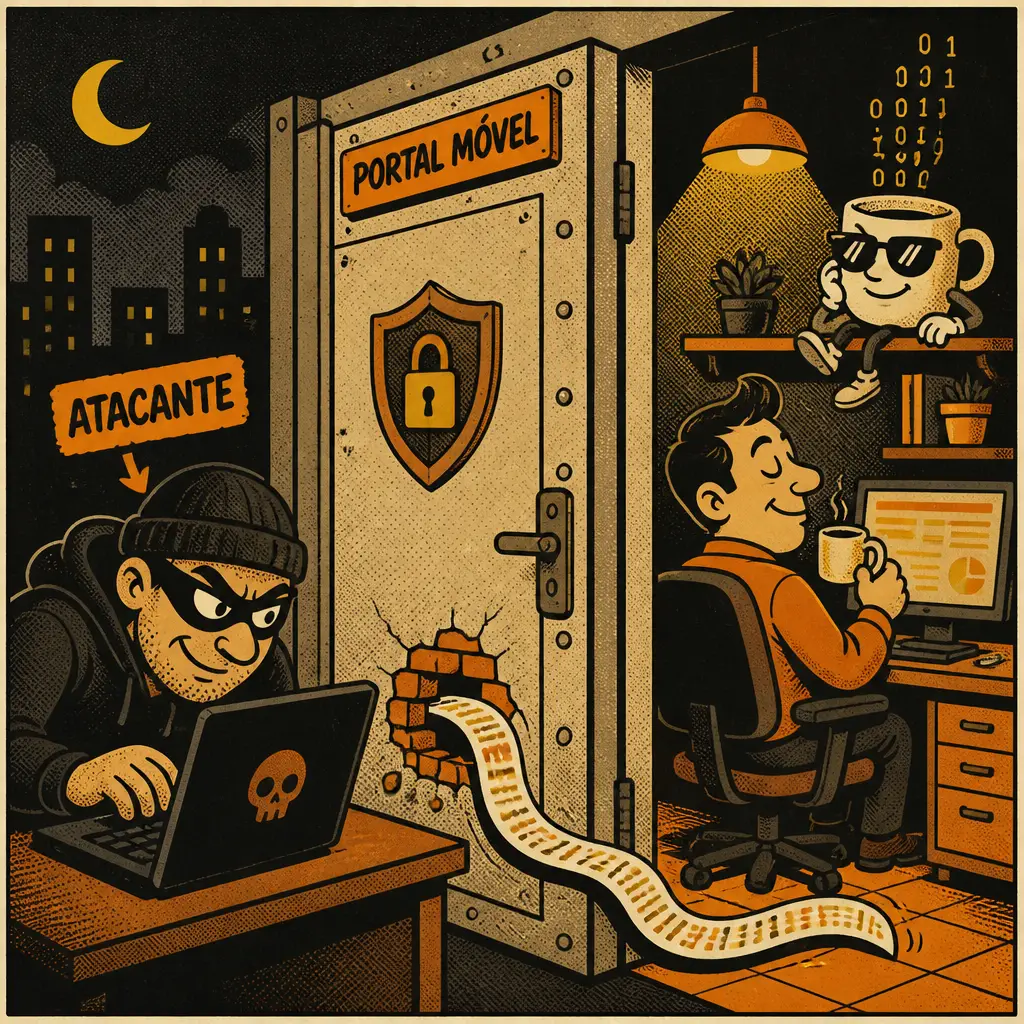
Em uma cadeia de ataque reportada, invasores inicialmente comprometeram o portal de acesso móvel por uma vulnerabilidade PHP2Shell, escalaram para root usando CVE-2026-123039, implantaram webshells e backdoors TSGA/TSProxy, pivotaram para um host VMware ESXi e detonaram wiper. Check Point recomenda aplicar os hotfixes imediatamente; quem não puder deve interromper o componente vulnerável como mitigação temporária e revisar logs e comandos atípicos para detectar sinais de compromisso. Em setembro a empresa já havia relatado exploração ativa dos CVE-2026-93616 e CVE-2026-85102.
Quadrinho 1 de 2
- #check-point
- #zero-day
- #root
- #persistence
- #vulnerability
Segundo BleepingComputer(abre em nova aba)· fonte oficial pendente