
Chainalysis says breach exposed credentials for all customers
Ataque expôs nomes, usernames, password hashes e live tokens de todos os usuários; login portal e várias interfaces foram derrubadas enquanto a empresa exige reset de senhas e rotação de chaves API.
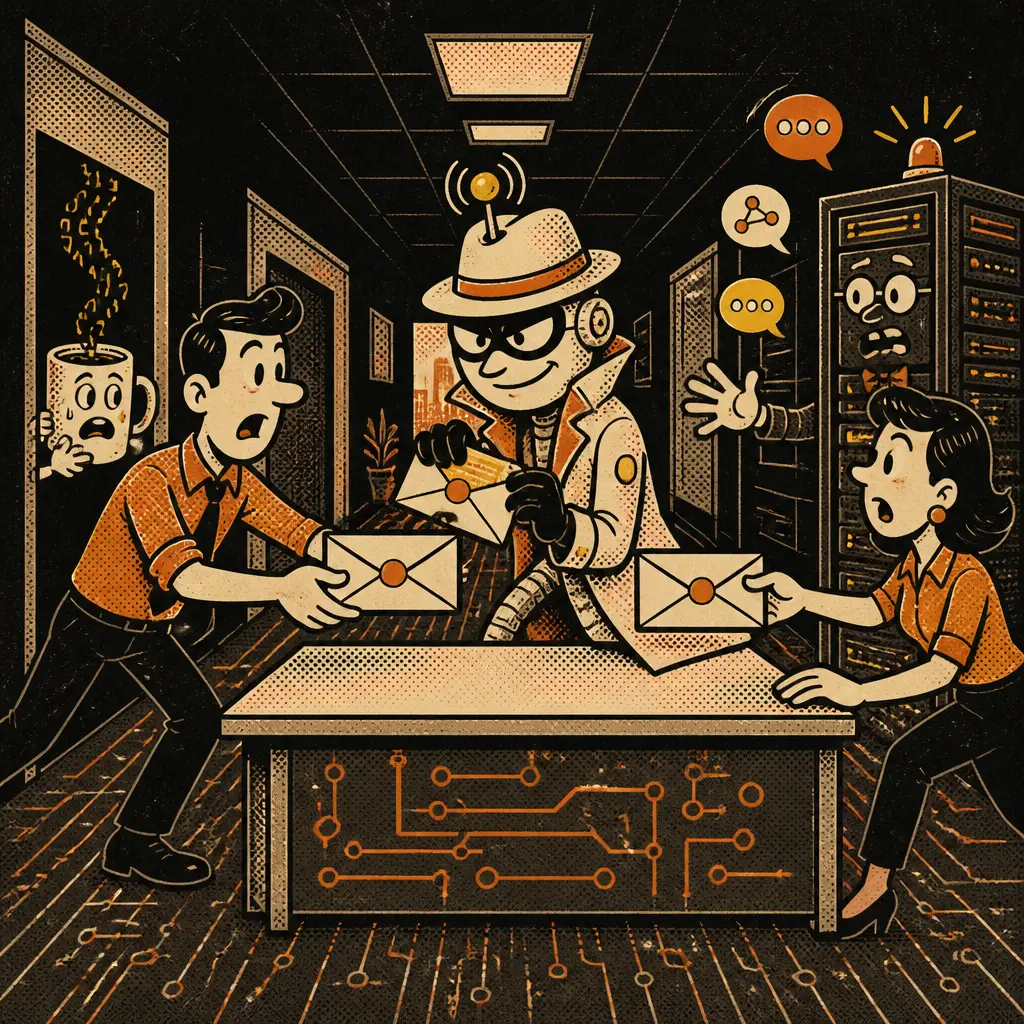
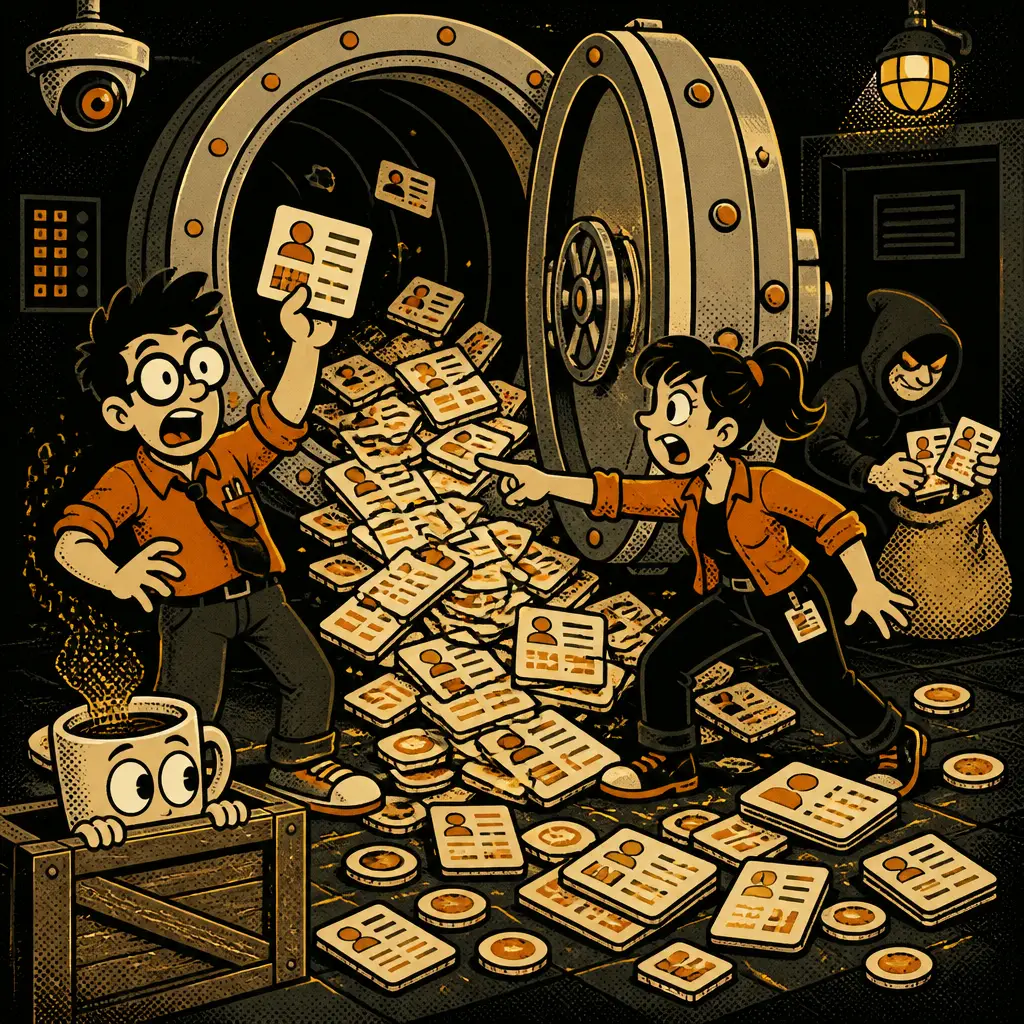
Chainalysis confirmou que um ataque combinou "offensive agentic techniques" (IA) para acessar nomes, e‑mails, user IDs e role labels e, em seguida, um on‑path attack (Man‑in‑the‑Middle) expôs usernames, password hashes e live tokens de todos os clientes. A empresa diz não ter evidência de acesso a investigative graph data nem de manipulação de seus repositórios de attribution.
Como resposta, Chainalysis travou contas, tirou do ar o login portal, Reactor, Data Solutions, o KYT UI/API e address screening, pediu que todos os usuários resetem senhas e rotacionem API keys, e solicitou que clientes enviem trusted IPs para allowlist antes de restabelecer acesso. A empresa informa que descobriu atividade anormal adicional e está working around the clock para harden sistemas antes de reabrir os serviços.
Quadrinho 1 de 3
- #breach
- #credentials
- #api
- #kyt
- #chainalysis
Segundo BleepingComputer(abre em nova aba)· fonte oficial pendente