
APT29-Linked Hackers Hijack Web Analytics Script to Deliver iOS and Android Exploits
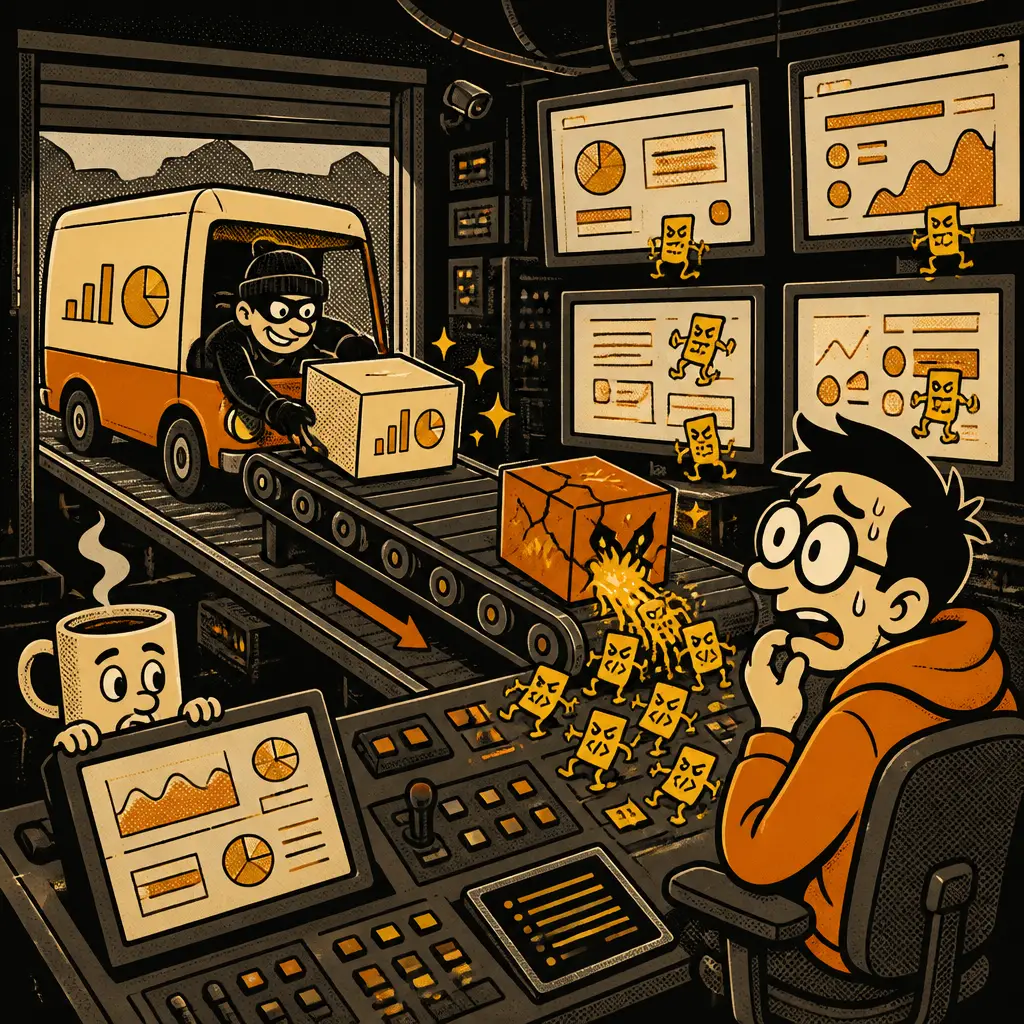
Campanha Poisoned Source comprometeu Plerdy e sites legítimos para injetar JavaScript que perfila dispositivos e entrega exploit chains para iOS e Android, exfiltrando dados via ad.starx-net[.]com:8881/telemetry/v12.
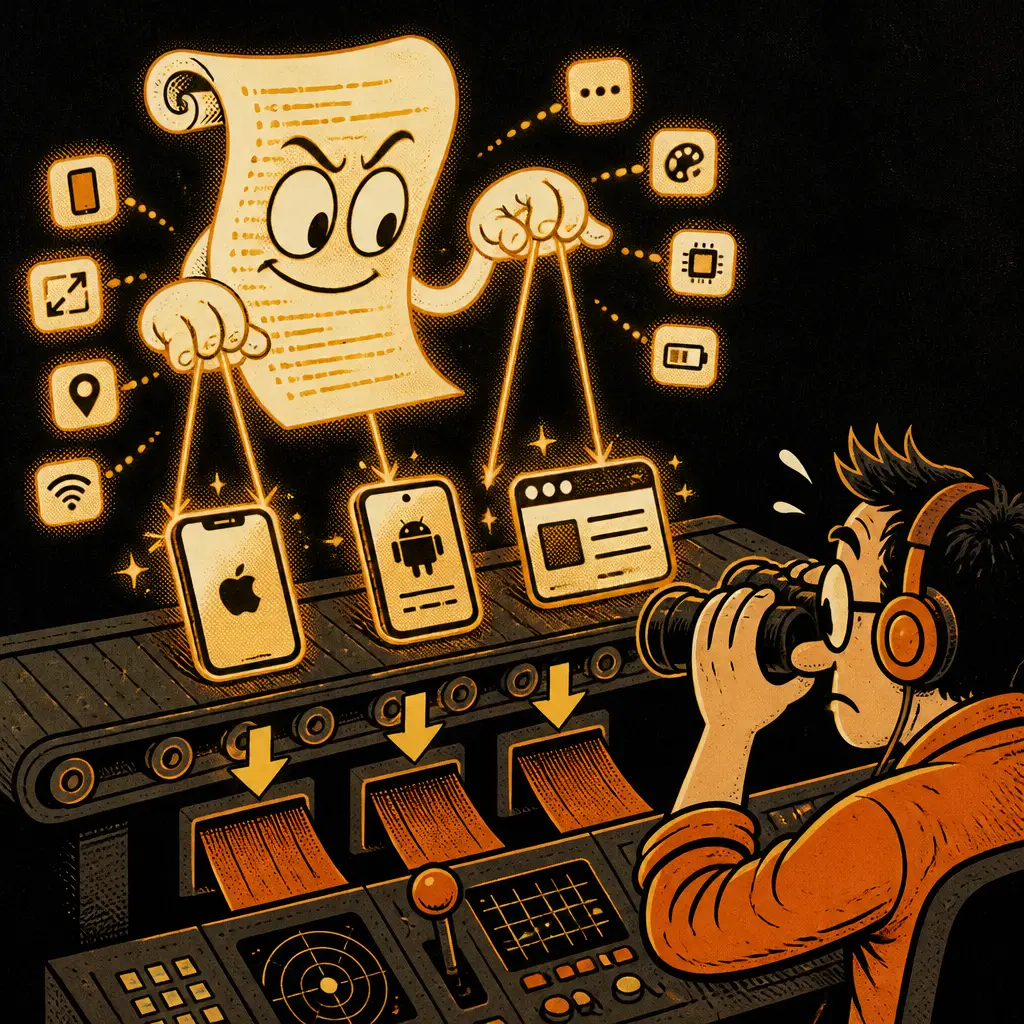
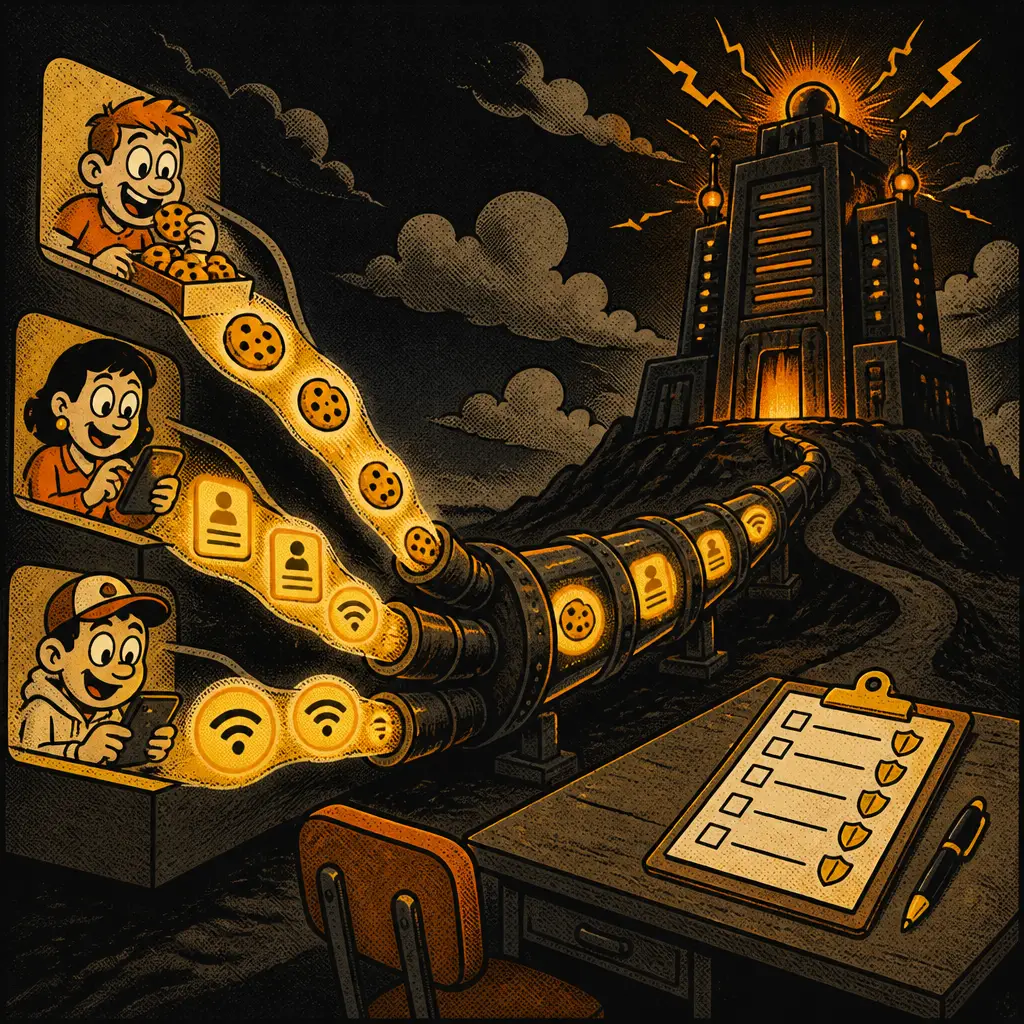
Pesquisadores da Sekoia atribuíram ao grupo APT29 a campanha Poisoned Source, que entre 27 de agosto e 3 de setembro de 2026 comprometeu o serviço de analytics Plerdy (injetando código em a.plerdy[.]com/public/js/click/main.js), além de sites legítimos e domínios lookalike, para servir um loader JavaScript que perfila navegador/dispositivo e entrega kits de exploração DarkSword, Coruna e AndroSnitch. Três classes de exploits foram identificadas: Class A (iOS 16.7 com CVE-2025-43529 e CVE-2024-27834), Class B (iOS 18.5 com CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 e CVE-2025-43520) para exfiltração extensa de dados, e Class C (Android Chrome 139–145 exceto 143 usando CVE-2026-3910 e CVE-2025-27038) que entrega AndroSnitch; todo o tráfego de exfiltração vai para ad.starx-net[.]com:8881/telemetry/v12. A análise também mostra que dispositivos com model identifier SM-S938B (Galaxy S25 Ultra) são ignorados pela cadeia Android.
Por que importa: supply chain em tags de analytics permite comprometimento indiscriminado de visitantes e eleva risco a high-value targets. O que fazer: auditar e reduzir tags/analytics de terceiros (especialmente Plerdy), bloquear ad.starx-net[.]com:8881/telemetry/v12 ao nível de rede/IDS e priorizar patching/mitigação para CVE-2025-43529, CVE-2024-27834, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510, CVE-2025-43520, CVE-2026-3910 e CVE-2025-27038.
Quadrinho 1 de 3
- #android
- #apple
- #browser
- #cybersecurity
- #exploit
Segundo The Hacker News(abre em nova aba)· fonte oficial pendente